Vos équipes utilisent déjà l'IA, avec ou sans vous
Sur cette page
- L'essentiel
- Que sait-on réellement de l'usage non encadré ?
- Pourquoi une interdiction ne fonctionne-t-elle pas ?
- Quels risques sont fondés, et lesquels ne le sont pas ?
- Que faire des comptes personnels déjà en service ?
- À quoi ressemble une charte d'usage qui tient en une page ?
- Que dit le droit sur la formation de vos utilisateurs ?
- Par quoi commencer cette semaine ?
- À lire également
- FAQ
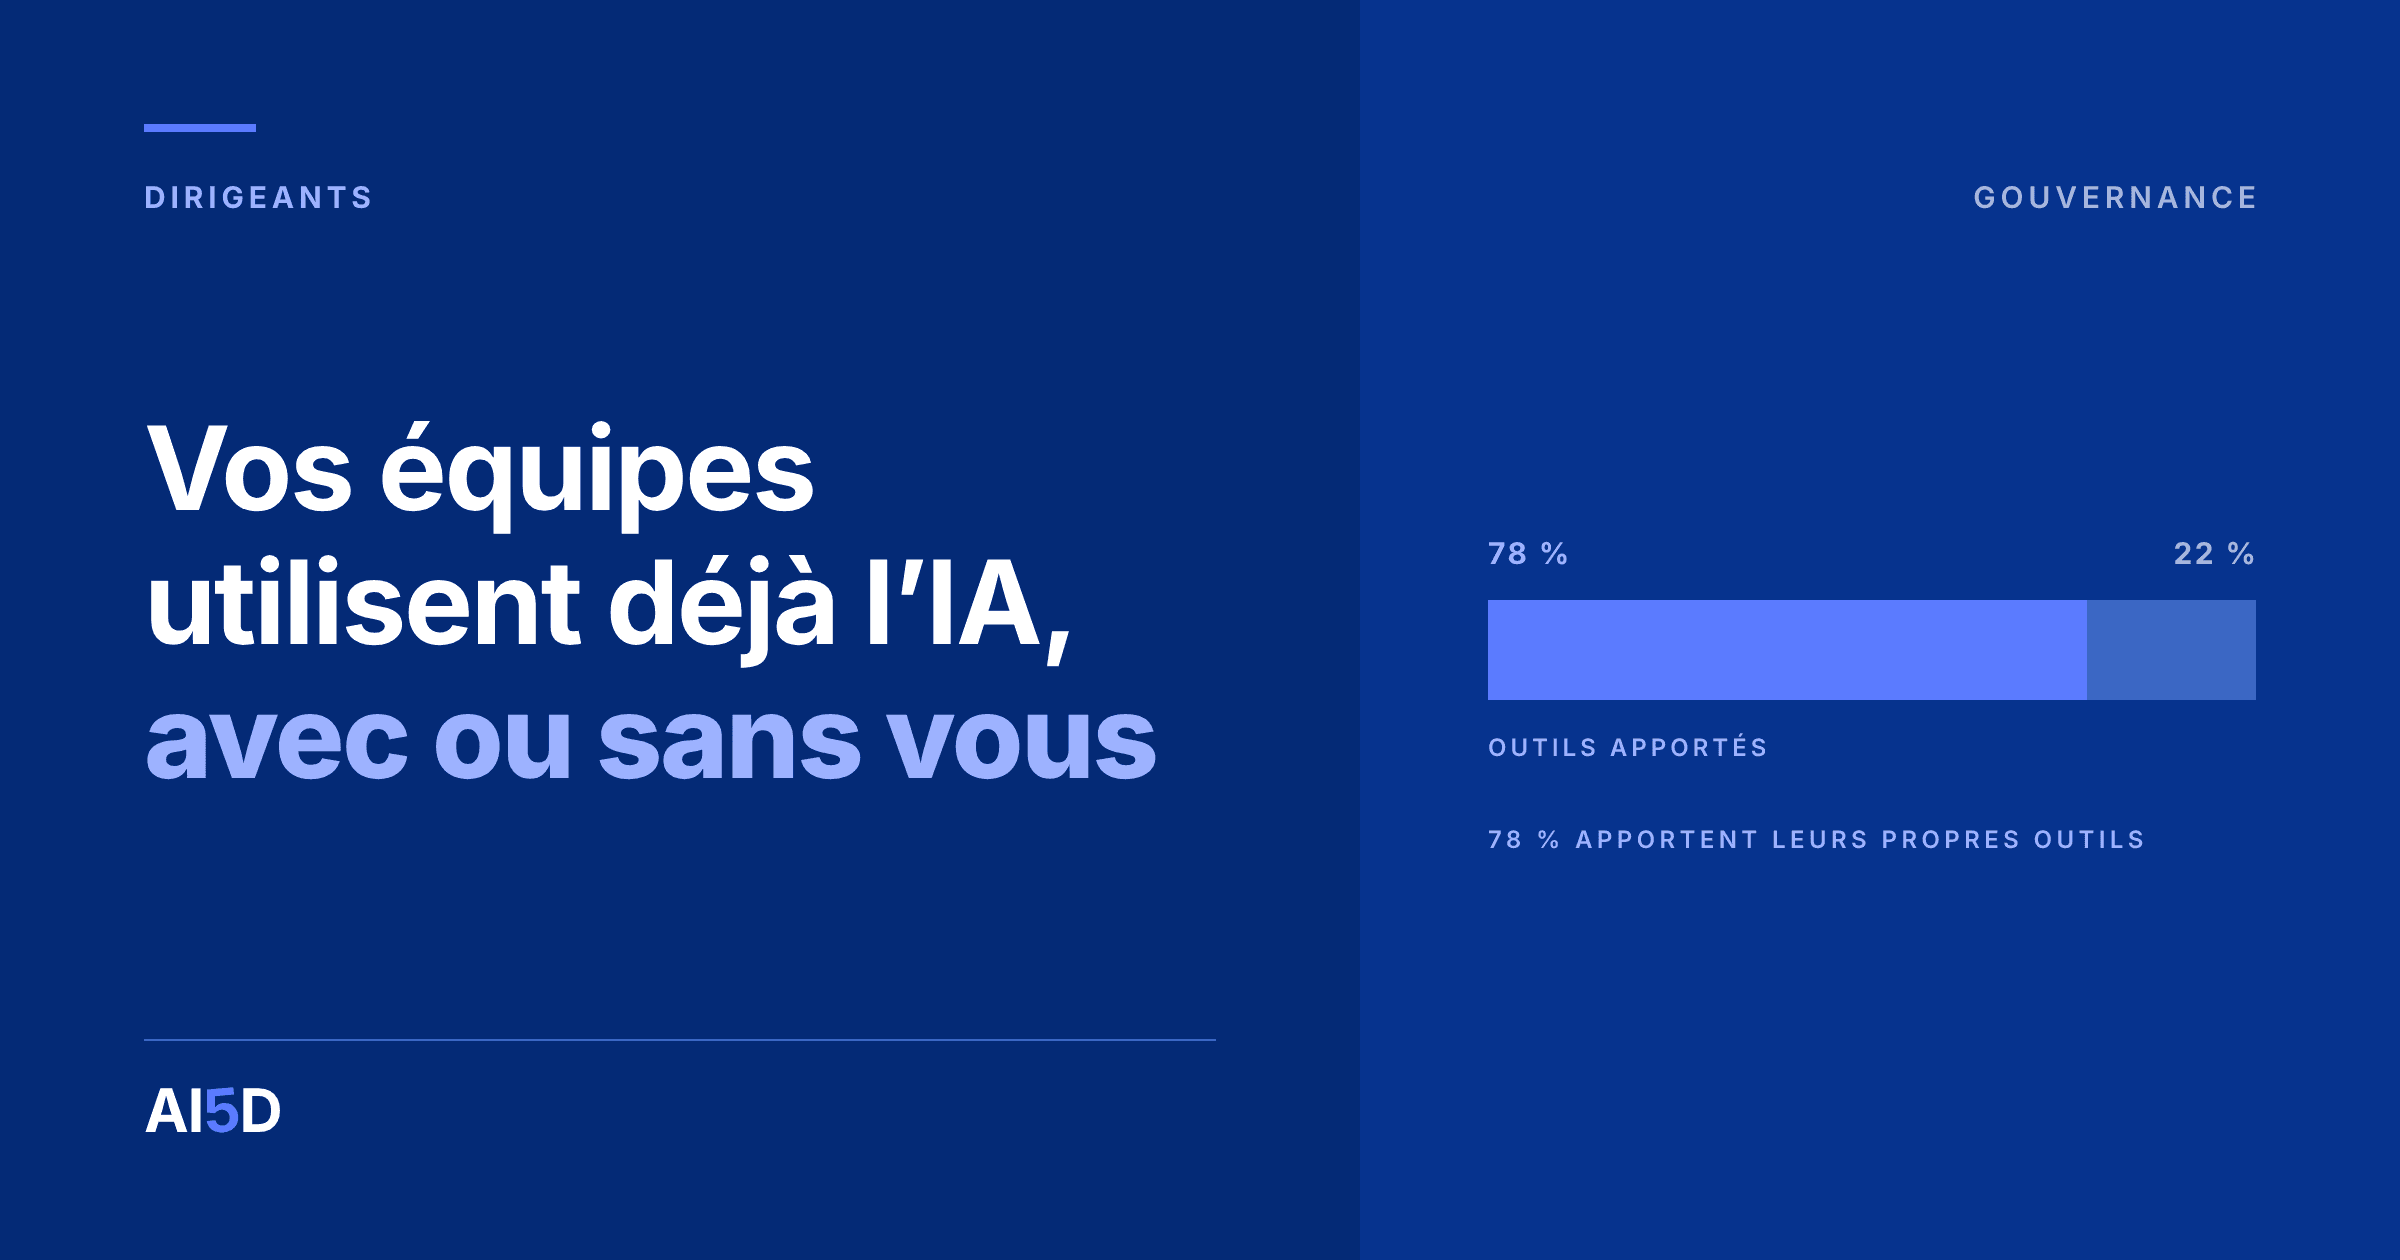
Le Work Trend Index 2026 de Microsoft, fondé sur une enquête menée auprès de vingt mille travailleurs du savoir dans dix pays, dont la France, entre le 18 février et le 7 avril 2026, relève que 78 % des personnes qui utilisent l'IA au travail apportent leurs propres outils. La même enquête indique que 26 % seulement des dirigeants estiment leur organisation alignée sur une stratégie d'IA.
Ces deux nombres décrivent une situation que la plupart des directions traitent à l'envers : elles se demandent s'il faut autoriser l'IA, alors que la question réellement posée est de savoir sur quels comptes, avec quelles données et sous quel contrat elle est déjà utilisée. Une interdiction ne supprime pas l'usage, elle le déplace vers des comptes personnels que l'entreprise ne voit pas et ne pourra jamais auditer.
Cet article détaille ce que l'on sait réellement de cet usage non encadré, pourquoi l'interdiction échoue, quels risques sont fondés et lesquels ne le sont pas, comment traiter les comptes personnels déjà en service, à quoi ressemble une charte d'usage qui tient en une page, et ce que le droit exige déjà.
L'essentiel
L'usage non encadré est massif là où il est mesuré, et il n'est mesuré nulle part en Afrique de l'Ouest, ce qui interdit d'avancer un pourcentage régional. Les risques réels sont au nombre de trois : la donnée client sortie du périmètre contractuel, la perte de travail quand un collaborateur part, et l'absence de trace le jour où un client, un auditeur ou une autorité demande qui a traité quoi. Le remède qui fonctionne est une amnistie suivie d'une migration vers des comptes de l'entreprise, accompagnée d'une charte d'une page qui nomme des dossiers plutôt que des principes. Enfin, la formation des utilisateurs n'est plus seulement une bonne pratique pour les organisations dont les livrables sont utilisés dans l'Union européenne : c'est une obligation en vigueur depuis février 2025.
Que sait-on réellement de l'usage non encadré ?
Beaucoup dans les pays où il est mesuré, rien dans la région où nous travaillons. Cette distinction est la première chose à poser, parce que les chiffres qui circulent sont presque toujours des chiffres d'ailleurs, présentés comme universels.
L'enquête de Microsoft citée plus haut est la mesure la plus solide disponible à ce jour : son échantillon, sa période et ses marchés sont publiés, et les 78 % portent explicitement sur les personnes qui utilisent déjà l'IA au travail, pas sur l'ensemble des salariés. Cette précision compte, parce que la reprise transforme régulièrement ce chiffre en 78 % des salariés, ce qui est faux.
D'autres enquêtes annoncent des taux allant de la moitié aux trois quarts selon la formulation de la question, ce qui est le signe habituel d'un phénomène réel mais mal cerné : demander utilisez-vous des outils non approuvés et avez-vous déjà utilisé un outil d'IA sans en informer votre direction ne mesure pas la même population. Une direction qui veut un chiffre exploitable ne doit donc pas chercher une statistique, mais poser la question chez elle.
Pour l'Afrique de l'Ouest francophone, aucune enquête méthodologiquement solide ne mesure cet usage. Nous l'écrivons plutôt que de combler le vide : toute affirmation chiffrée sur le shadow AI dans la région, lue ailleurs, est inventée. Le raisonnement complet sur ce type de vide statistique figure dans notre article sur les chiffres de l'IA en Afrique.
Pourquoi une interdiction ne fonctionne-t-elle pas ?
Parce qu'elle ne supprime que la partie visible de l'usage. Un outil accessible depuis un navigateur personnel, sur un téléphone personnel, en dehors du réseau de l'entreprise, échappe à toute mesure technique qu'une PME puisse raisonnablement déployer.
Le mécanisme est connu et il est le même que celui du stockage de fichiers dans des services grand public, une décennie plus tôt : la contrainte perçue de l'outil officiel décide de l'usage réel. Quand l'outil autorisé est plus lent à obtenir qu'un compte gratuit ouvert en trente secondes, l'usage se déplace, et il se déplace d'abord chez les collaborateurs les plus engagés, ceux qui cherchent à mieux faire leur travail.
L'interdiction produit en outre un effet plus coûteux que le risque qu'elle prétend traiter : elle rend l'usage invisible. Une entreprise qui autorise et encadre sait sur quels dossiers l'IA travaille ; une entreprise qui interdit ne le sait pas, et découvre la réponse au pire moment, quand un client pose la question ou quand un collaborateur part.
Quels risques sont fondés, et lesquels ne le sont pas ?
Trois sont sérieux, deux sont largement surestimés. La distinction évite de dépenser de l'énergie sur les mauvais sujets, ce qui est le travers des chartes rédigées dans l'urgence.
| Risque | Fondé ? | Ce qui le rend grave, ou non |
|---|---|---|
| Donnée client sortie du périmètre contractuel | Oui | Engage le contrat et le droit des données, indépendamment de l'outil |
| Travail perdu au départ d'un collaborateur | Oui | Le compte personnel n'appartient pas à l'entreprise |
| Absence de trace en cas de contrôle | Oui | Aucun enregistrement de session sur un compte personnel |
| Entraînement du modèle sur vos données | Partiellement | Dépend de la formule et du contrat, à vérifier plutôt qu'à supposer |
| Qualité des réponses | Non | Traité par la relecture, pas par une interdiction |
Le premier risque est celui qui expose réellement l'entreprise, et il ne dépend pas de l'outil choisi : coller le dossier d'un client dans un service souscrit à titre personnel transfère une donnée hors du périmètre prévu par le contrat de prestation et, s'il s'agit de données personnelles, hors du cadre déclaré à l'autorité compétente. Au Sénégal, ce cadre relève de la Commission de protection des données personnelles, en Côte d'Ivoire de l'autorité chargée de la protection des données.
Le deuxième est le plus fréquent et le plus silencieux. Le travail accumulé dans un compte personnel, les consignes affinées pendant des mois, les documents déposés, partent avec la personne. L'entreprise ne perd pas un fichier, elle perd une méthode, et elle ne s'en aperçoit qu'au moment de la remplacer.
Le cinquième, en revanche, ne justifie aucune politique particulière : la qualité inégale des réponses se traite par un relecteur nommé, exactement comme pour un stagiaire ou un prestataire, et cette exigence vaut que l'outil soit autorisé ou non.
Que faire des comptes personnels déjà en service ?
Une amnistie, puis une migration. C'est la seule séquence qui produise un inventaire honnête, et l'inventaire est le livrable qui compte.
L'amnistie consiste à annoncer, par écrit, que l'usage passé ne sera pas sanctionné et que l'entreprise cherche à savoir ce qui est utilisé, pas qui l'utilise. Sans cette annonce, l'inventaire remonte une fraction de la réalité, et la direction prend ses décisions sur une image fausse. Cette étape paraît naïve et elle est décisive : la qualité de l'inventaire dépend entièrement de la crainte qu'inspire la question.
La migration suit dans les semaines qui suivent, et elle doit être plus rapide que le contournement qu'elle remplace. Ouvrir un compte d'entreprise doit prendre moins de temps que d'ouvrir un compte gratuit, faute de quoi la migration échoue pour la raison même qui avait produit le problème. Un point mérite d'être anticipé, parce qu'il surprend les organisations au moment du départ d'un collaborateur : chez Anthropic, une fois un membre retiré de l'organisation, ses conversations individuelles deviennent inaccessibles aux autres, y compris à l'administrateur, tandis que les espaces partagés avec l'organisation restent disponibles. La conséquence pratique est qu'un travail destiné à durer se range dans un espace partagé dès le départ, pas dans une conversation personnelle.
À quoi ressemble une charte d'usage qui tient en une page ?
À une liste de dossiers et de gestes, pas à une déclaration de valeurs. Une charte qui commence par l'entreprise s'engage à un usage responsable de l'intelligence artificielle ne changera aucun comportement, parce qu'elle ne dit à personne ce qu'il peut faire lundi matin.
Deux erreurs reviennent dans les chartes que nous relisons. La première est d'interdire par catégorie abstraite, du type données sensibles, que chacun interprète différemment ; nommer les dossiers supprime l'interprétation. La seconde est d'oublier la ligne du client, qui est pourtant la seule dont dépend une exposition contractuelle, et qui doit être alignée avec ce que les contrats de prestation en cours prévoient réellement en matière de sous-traitance technique.
Que dit le droit sur la formation de vos utilisateurs ?
Pour les organisations dont les livrables sont utilisés dans l'Union européenne, la compétence des utilisateurs n'est plus facultative. L'obligation de maîtrise de l'IA, qui vise les personnes utilisant ces systèmes pour le compte de l'organisation, s'applique depuis le 2 février 2025. Le règlement de juillet 2026 l'a maintenue tout en réécrivant son texte : il s'agit désormais de prendre des mesures favorisant le développement de cette maîtrise, sans qu'un niveau garanti soit exigé chez un individu.
Pour une entreprise dont l'activité reste nationale, en zone franc, cette obligation ne s'applique pas, mais le droit des données, lui, s'applique pleinement dès qu'un outil traite des données personnelles, et il est antérieur à l'IA générative. Le calendrier complet, avec ce qui a été repoussé et ce qui ne l'a pas été, figure dans notre article sur le calendrier réel de l'AI Act.
Dans les deux cas, la traduction opérationnelle est la même et elle est modeste : une session de formation documentée, portant sur les outils réellement utilisés et sur les six lignes de la charte, avec une liste d'émargement. Ce qui compte n'est pas la durée, c'est la trace.
Par quoi commencer cette semaine ?
Trois gestes, dont le premier doit précéder tous les autres.
Annoncez l'amnistie par écrit, puis posez la question. Quels outils d'IA utilisez-vous pour votre travail, sur quel compte, et pour quel type de document. Une réponse anonyme, en trois questions, remontée en une semaine.
Nommez la personne qui ouvre les comptes et ouvrez-en trois. Sur l'équipe la plus demandeuse, immédiatement, sans attendre l'inventaire complet. La vitesse d'ouverture est ce qui décide du succès de la migration.
Écrivez les six lignes de la charte et faites-les relire par le commercial le plus exposé. S'il ne sait pas quoi répondre à un client qui demande si son dossier a été traité par une IA, la ligne trois n'est pas encore écrite correctement.
L'usage de l'IA dans les équipes est déjà là, et la seule question ouverte est de savoir s'il se fait sur des comptes de l'entreprise ou sur des comptes personnels. L'interdiction ne réduit que la visibilité. Une amnistie, un inventaire, une migration rapide et six lignes de charte traitent les trois risques réels, et se mettent en place en un mois.
À lire également
- Par où commencer avec l'IA dans votre entreprise : la page des cinq décisions, dont la liste de ce que l'outil n'atteindra jamais.
- AI Act : le calendrier réel, et qui est vraiment concerné : les obligations en vigueur, dont la compétence des utilisateurs.
- Claude ou ChatGPT : lequel choisir pour votre entreprise : ce qu'un administrateur peut tracer, et ce qui se passe au départ d'un collaborateur.
- Les chiffres sur l'IA en Afrique sont faux : pourquoi aucun taux régional d'usage non encadré n'est publiable.
FAQ
Qu'est-ce que le shadow AI exactement ?
C'est l'usage d'outils d'IA non validés par l'organisation, en général sur des comptes personnels et gratuits, pour du travail professionnel. Le terme désigne un fait d'organisation, pas une faute : il se traite par un inventaire et une migration, pas par une sanction.
Faut-il interdire l'IA à ses équipes ?
Non. Une interdiction ne supprime pas l'usage, elle le rend invisible, puisque ces outils sont accessibles depuis un navigateur et un téléphone personnels. Vous perdez alors la seule chose qui vous protégeait, à savoir la connaissance de ce sur quoi l'IA travaille.
Que risque une entreprise dont les salariés utilisent des comptes personnels ?
Trois choses concrètes : une donnée client sortie du périmètre prévu par vos contrats et, s'il s'agit de données personnelles, du cadre déclaré à l'autorité compétente ; la perte du travail accumulé quand la personne s'en va ; et l'absence d'enregistrement le jour où un client ou un auditeur demande qui a traité quel document.
Comment rédiger une charte d'usage de l'IA ?
En six lignes : les outils autorisés et qui ouvre les comptes, ce qui ne sort jamais avec les dossiers nommés, ce qu'on dit au client, qui relit avant envoi, où se range le travail durable, et qui répond aux questions. Nommez des dossiers plutôt que des catégories abstraites, sinon chacun interprétera.
Faut-il former les équipes, et est-ce obligatoire ?
C'est obligatoire depuis le 2 février 2025 pour les organisations dont les systèmes ou leurs résultats sont utilisés dans l'Union européenne, au titre de l'obligation de maîtrise de l'IA. Ailleurs, ce n'est pas une obligation, mais une session documentée sur les outils réellement utilisés reste le moyen le moins cher de faire appliquer une charte.
Pour aller plus loin
Programme Leaders
Le programme pour dirigeants qui veulent decider de l'IA plutot que la subir.
Voir le programmeKaramo Sylla
Fondateur d'AI5D
Karamo Sylla est ingenieur et consultant en intelligence artificielle, fondateur d'AI5D. Il accompagne les dirigeants et les organisations d'Afrique de l'Ouest dans leur transformation par l'IA, de la strategie a l'execution, et il est le createur du Protocole AI5D.